문제 01
공식 기관을 닮은 주소는 한눈에 구분하기 어렵습니다.
문자와 메신저의 사칭 링크는 공식 이름과 비슷한 철자, 낯선 하위 도메인, 단축 주소를 이용합니다. 특히 고령층을 포함한 디지털 취약계층은 작은 URL만 보고 위험을 판단하기 어렵습니다.
OFFICIAL ENTRY 2026년 대전교육정보원 제2회 AI 창작 챌린지 대회 출품작
Android · On-device first
SafeDot은 메시지 속 사칭 도메인을 기기에서 먼저 분석하고, 꼭 필요한 경우에만 사용자의 동의를 받아 클라우드 검사를 더하는 Android 스미싱 방지 앱입니다.
Why SafeDot
문제 01
문자와 메신저의 사칭 링크는 공식 이름과 비슷한 철자, 낯선 하위 도메인, 단축 주소를 이용합니다. 특히 고령층을 포함한 디지털 취약계층은 작은 URL만 보고 위험을 판단하기 어렵습니다.
해결 02
SafeDot은 메시지 앱의 URL을 감지해 사칭 가능성을 분석합니다. 위험 신호가 있으면 매직 아일랜드 형태의 오버레이로 이유를 설명하고, 공식 주소로 이동할 수 있도록 돕습니다.
사칭 링크 구분이 어려운 디지털 취약계층과, 메시지 속 링크를 더 안전하게 확인하고 싶은 모든 Android 사용자
Protection flow
분석 결과만 보여주는 데서 끝나지 않고, 사용자가 다음 행동을 선택할 수 있도록 설계했습니다.
사용자가 선택한 메시지 앱의 알림에서 URL만 찾아냅니다.
공식 도메인과 철자·구조·등록 도메인을 비교해 사칭 신호를 찾습니다.
화면 위 오버레이로 위험도와 판단 근거를 즉시 설명합니다.
사칭 가능성이 높다면 사용자가 검증된 공식 사이트를 선택할 수 있습니다.
Built for real use
국내 주요 기관의 공식 도메인 목록과 유사도 탐지 규칙을 앱에 포함해 네트워크 없이도 기본 분석이 가능합니다. 메시지 원문은 저장하지 않습니다.
설정에서 동의한 사용자만 Google Safe Browsing 위협 목록을 추가로 확인합니다.
브라우저나 메신저의 공유 메뉴에서 SafeDot을 선택해 링크를 바로 검사합니다.
링크별 동의를 받은 뒤 서버가 리디렉션을 따라가 숨겨진 최종 목적지를 찾아줍니다.
실제 기기 탐지 기록을 확인하고 오탐 또는 피싱 의심 사이트를 신고할 수 있습니다.
Actual screens
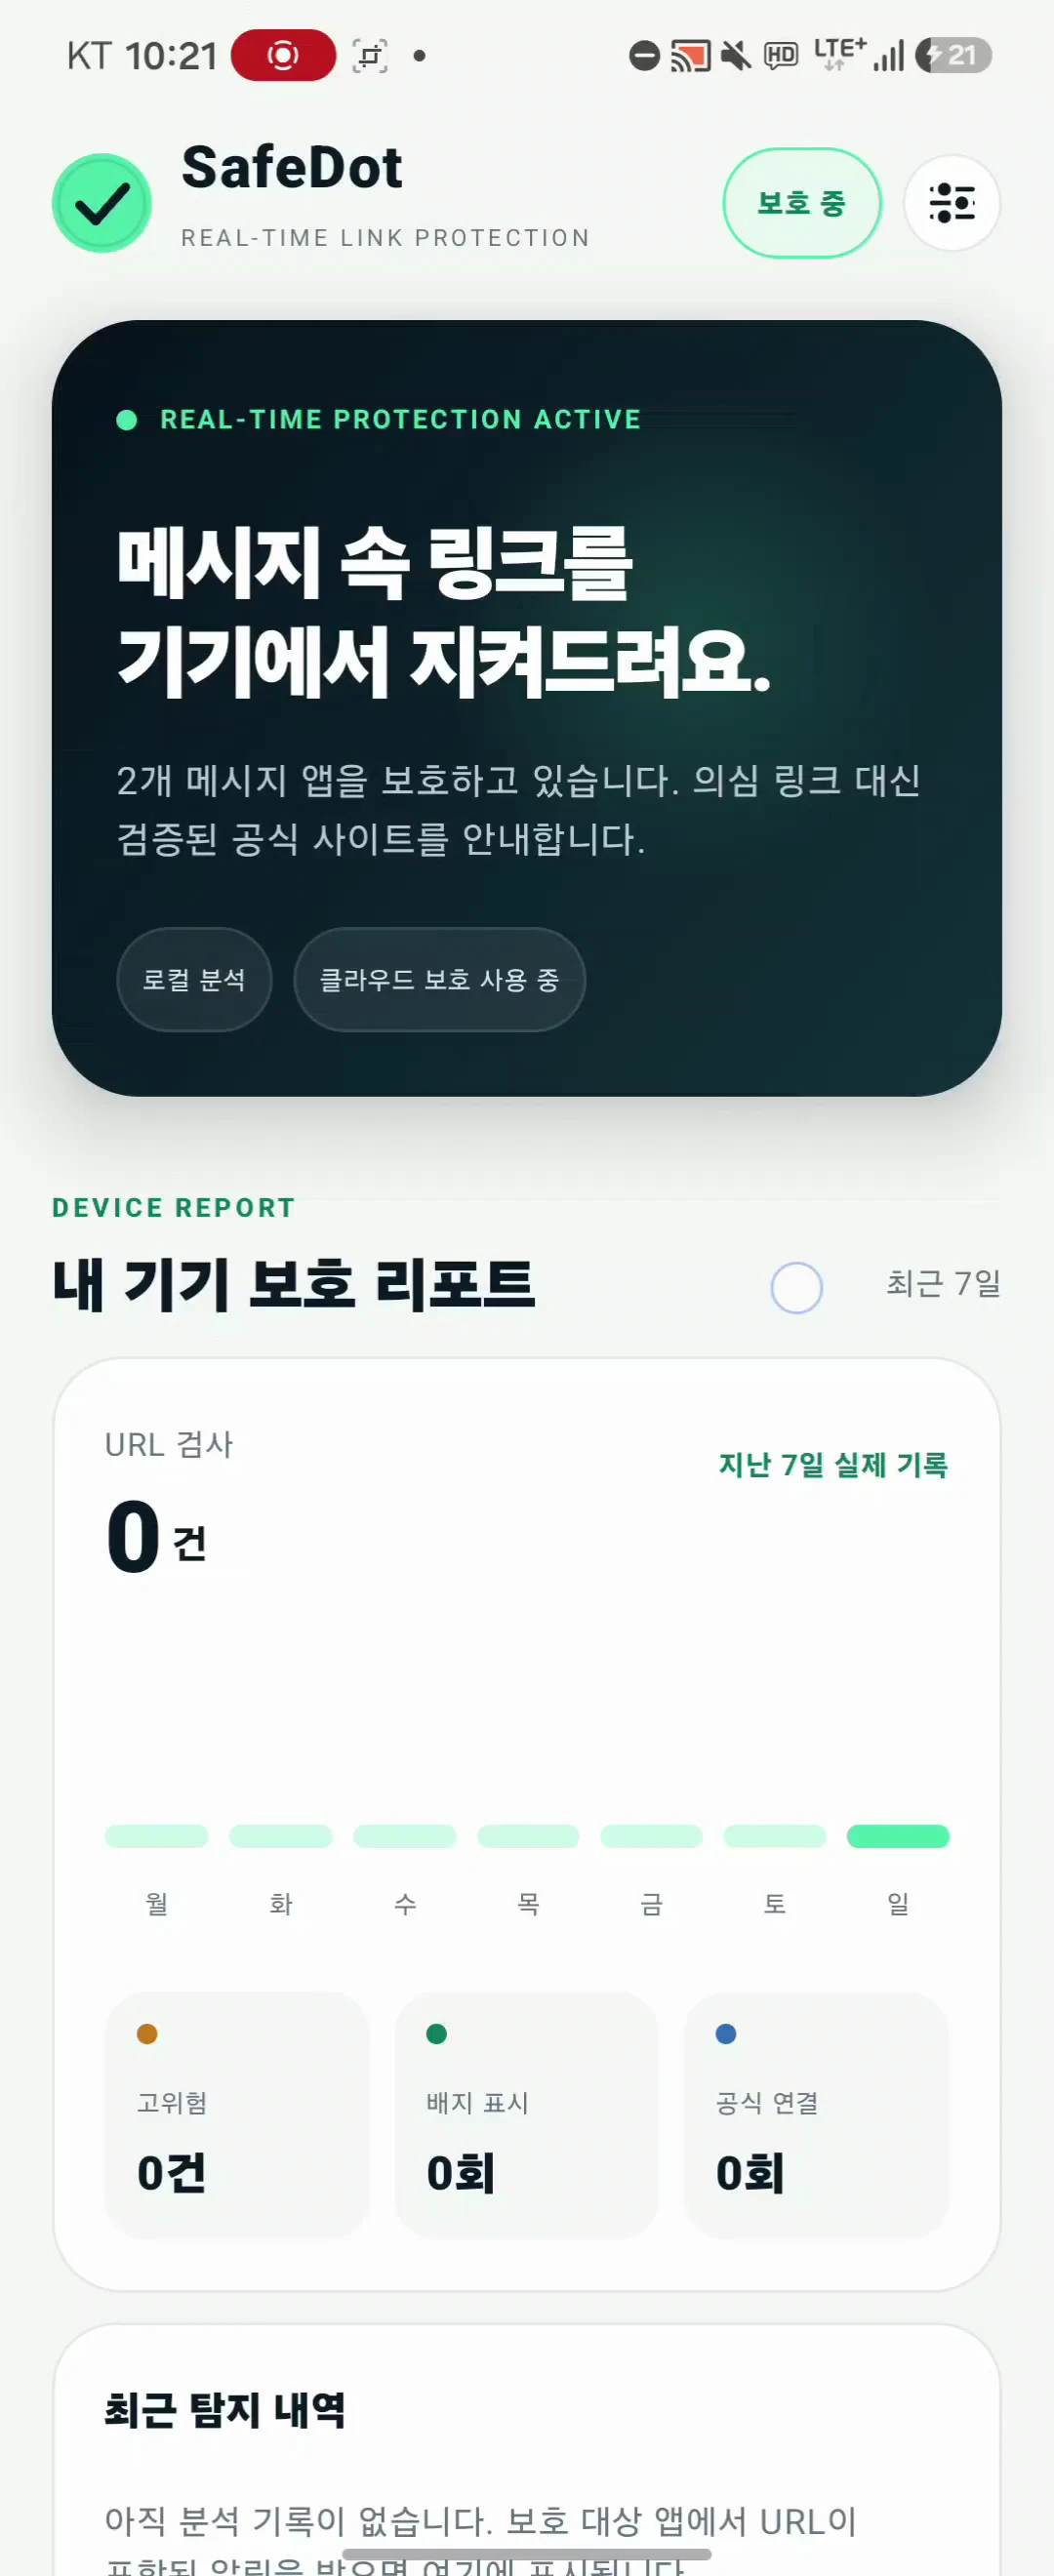
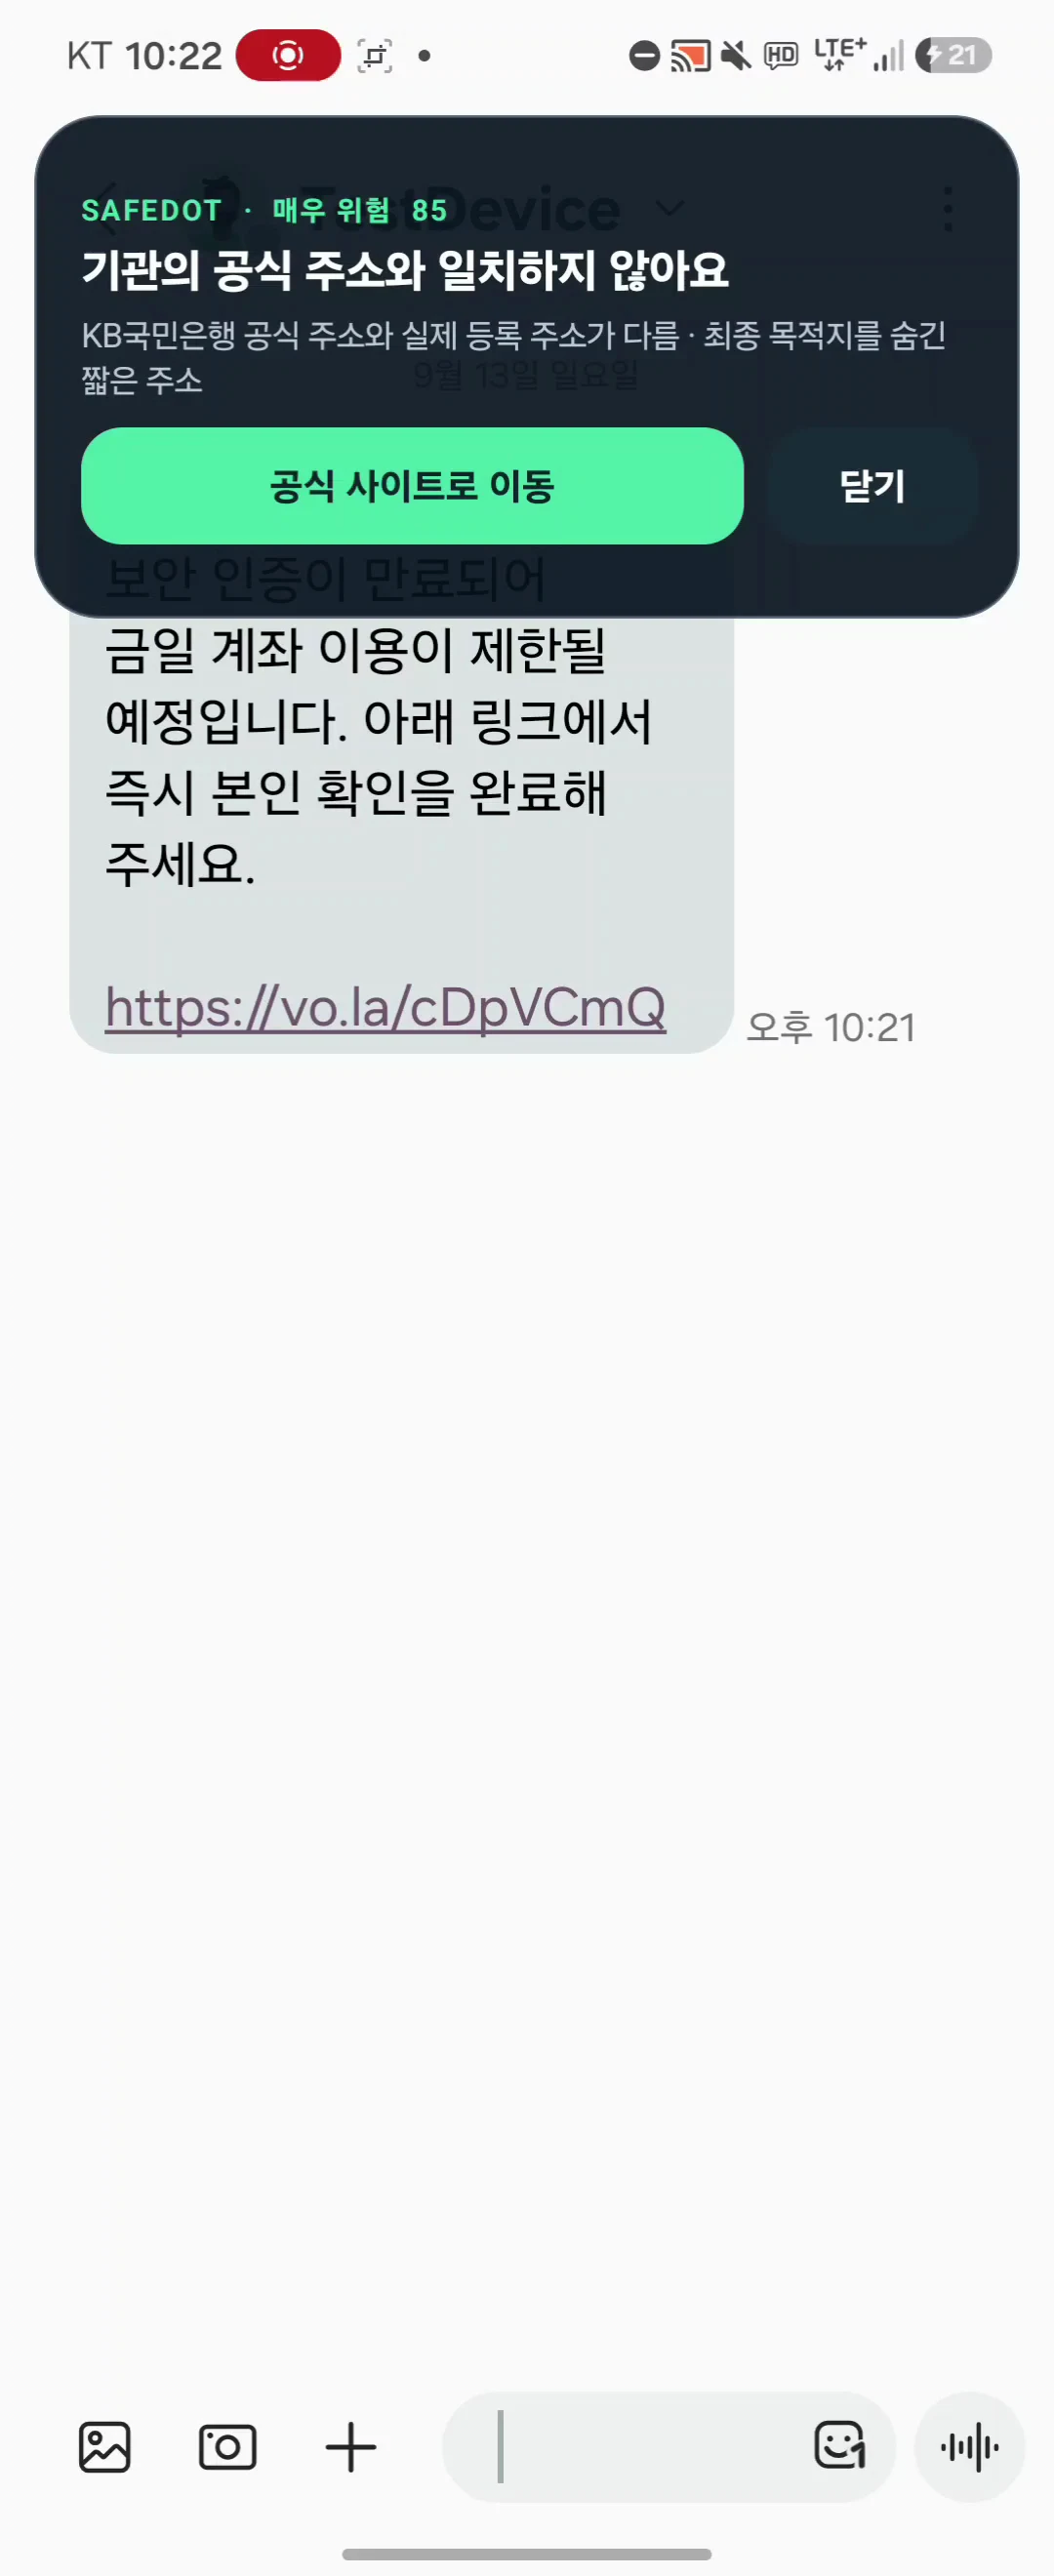
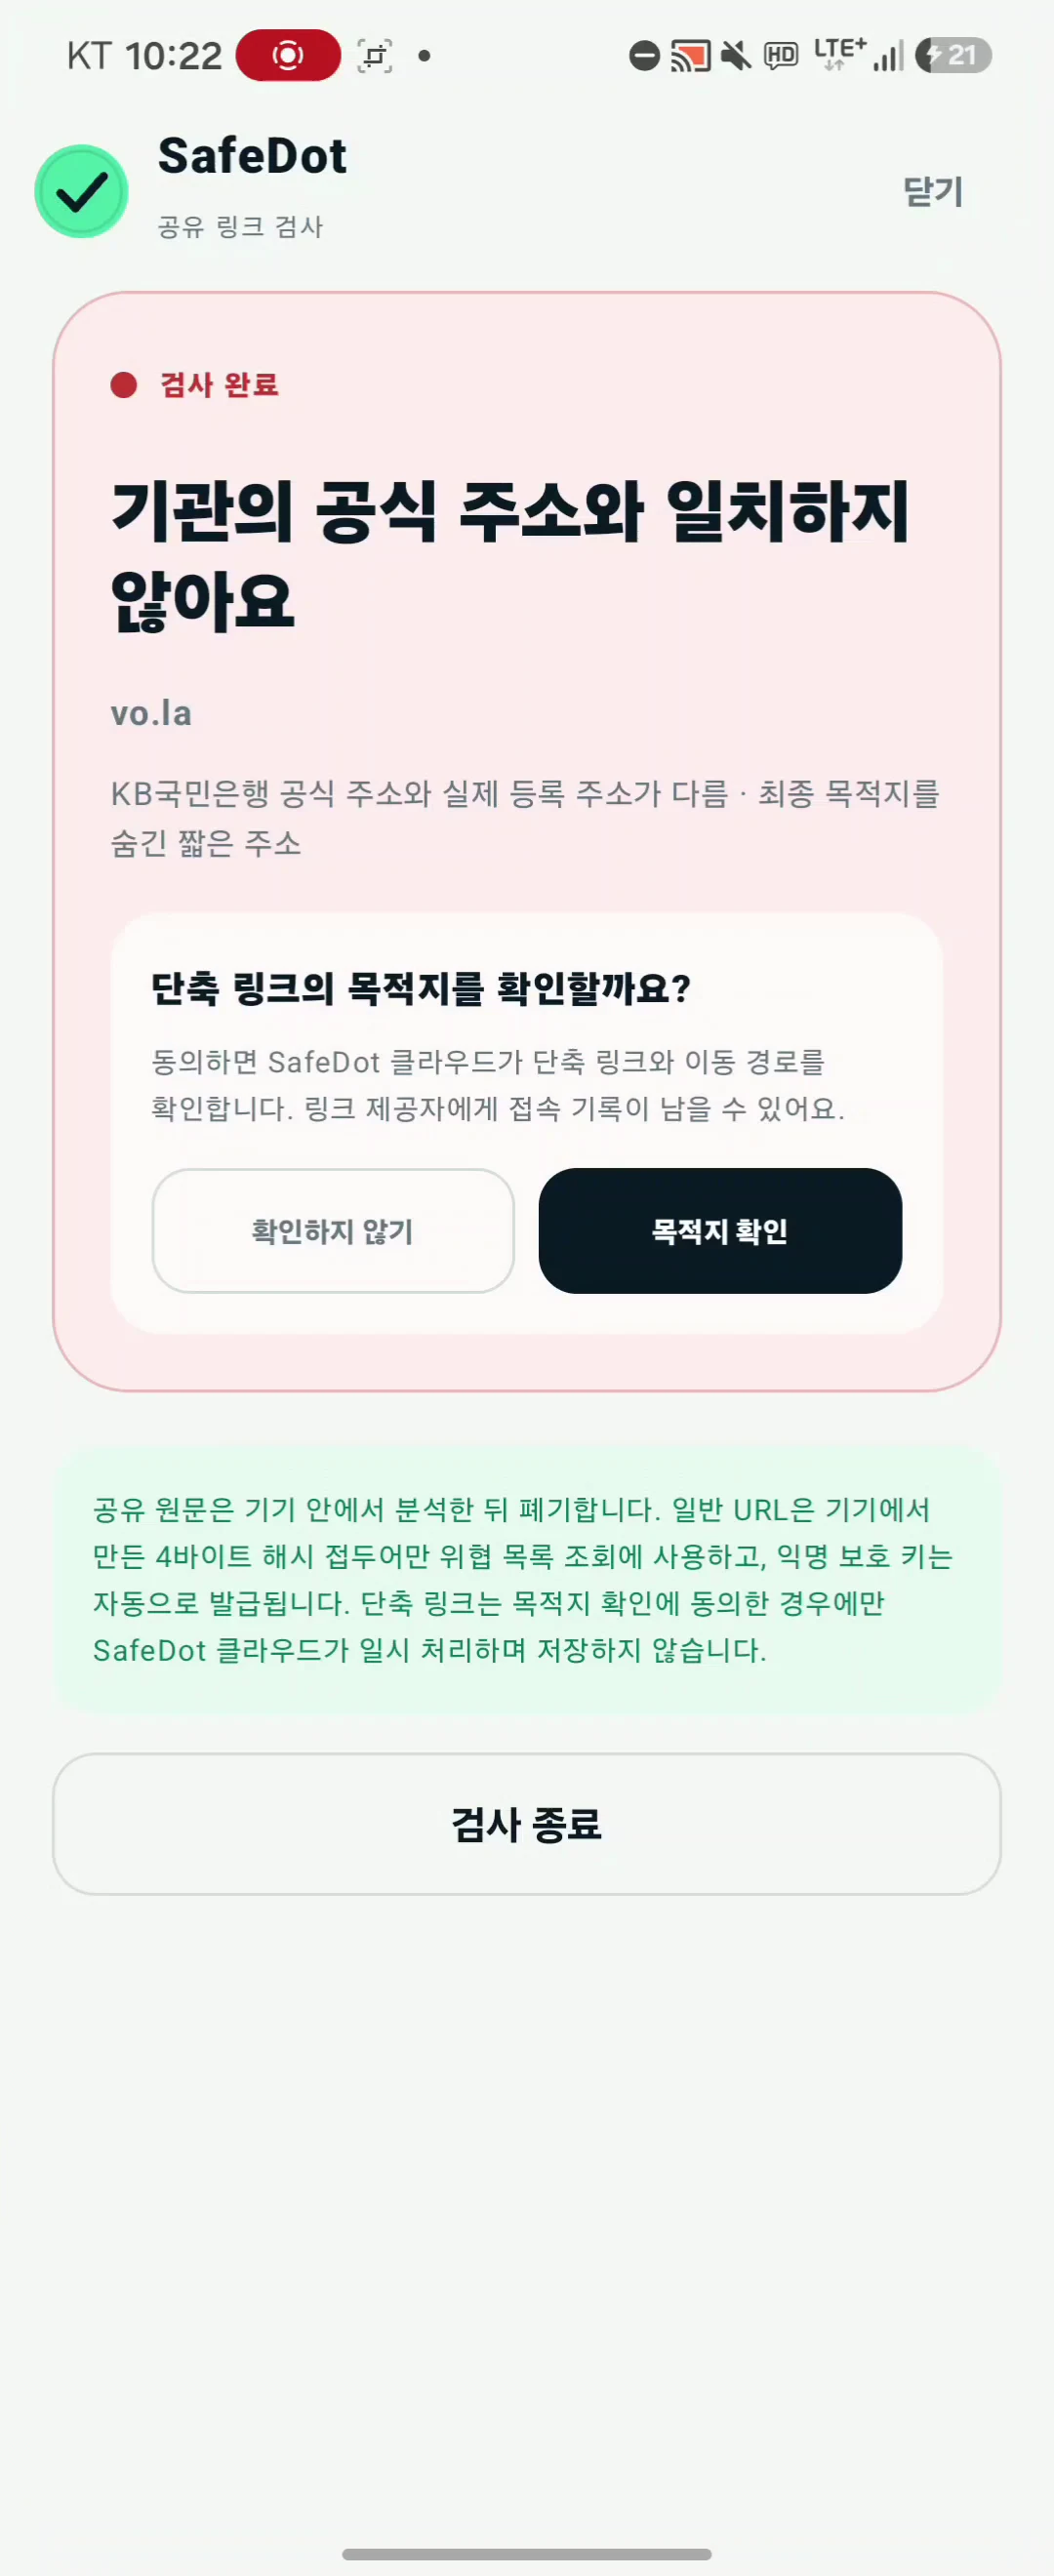
Privacy by design
기능마다 전송 범위를 분리해 사용자가 어떤 정보가 이동하는지 알 수 있도록 했습니다.
분석에 필요한 URL만 추출하고 알림의 원문 내용은 보관하지 않습니다.
일반 위협 조회는 URL 전체 대신 4바이트 해시 접두사만 서버에 전송합니다.
동의한 링크만 목적지 확인에 사용하며 URL과 확인 결과는 서버에 저장하지 않습니다.
Technology
ANDROID APP
BACKEND & INFRA
SECURITY & BUILD
첫 실행 안내 · 보호 앱 선택 · 알림 URL 감지 · 온디바이스 사칭 분석 · 화면 위 경고 · 공식 주소 제안 · 공유 검사 · 단축 링크 확인 · 클라우드 보호 · 실제 기기 리포트 · 오탐/피싱 신고 · 관리자 웹
Try SafeDot
출품작의 실제 기능을 확인할 수 있는 최신 베타 APK입니다. 설치 후 안내에 따라 보호할 메시지 앱과 필요한 권한을 설정할 수 있습니다.
Google Play 외부의 베타 앱이므로 Android에서 설치 출처 허용을 요청할 수 있습니다.
Honest boundary
SafeDot은 사칭 패턴과 알려진 위협 정보를 바탕으로 사용자의 판단을 돕습니다. 위협 목록에 아직 등록되지 않은 신규 사이트가 있을 수 있으므로, 개인정보 입력 전에는 기관의 공식 앱이나 주소를 다시 확인해야 합니다.
Safe route assistant